L’électricité alimente les antennes, les équipements de transmission et les centres techniques. Les télécommunications permettent, selon les architectures, de surveiller et de commander à distance certaines fonctions du réseau électrique. À ces relations s’ajoutent les routes, le carburant, les pièces, les prestataires et les services essentiels. Lorsqu’une perturbation touche plusieurs maillons de cette chaîne, elle peut interrompre des services qui paraissaient indépendants et, surtout, retirer aux intervenants les moyens nécessaires à leur rétablissement. Comment reconnaître ces mécanismes, mesurer leurs conséquences et préparer des secours qui fonctionneront réellement ?
- Une coupure électrique ne signifie pas l’arrêt immédiat de tous les réseaux télécoms. Les équipements n’ont ni les mêmes besoins ni les mêmes moyens de secours. L’effet varie selon la durée, l’architecture, la localisation et les essais effectivement réalisés.
- Toutes les pannes simultanées ne sont pas des cascades. Un même incendie, une inondation ou une tempête peuvent affecter directement plusieurs infrastructures. Une cascade suppose, en plus, qu’une défaillance contribue à en produire une autre.
- La durée de l’interruption peut devenir le problème central. Lorsque les communications de supervision, les accès routiers ou le ravitaillement disparaissent, les opérations de réparation elles-mêmes peuvent ralentir.
Une panne ne s’arrête pas nécessairement là où elle commence
Imaginons qu’une violente tempête prive un secteur d’électricité. Certains sites de télécommunications poursuivent leur fonctionnement grâce à leurs batteries ou à un groupe électrogène, tandis que d’autres, moins protégés, deviennent indisponibles plus rapidement. Les habitants perdent alors progressivement l’accès à certains services. Au même moment, les équipes chargées des réparations peuvent devoir contourner des routes coupées, attendre l’autorisation d’accéder à des ouvrages dangereux ou rechercher des moyens de communication alternatifs pour coordonner leurs interventions.
Ce scénario est illustratif : il ne décrit ni une durée universelle d’autonomie ni un enchaînement inévitable. Il permet cependant de comprendre un mécanisme essentiel. Dans une infrastructure isolée, on cherche à identifier la cause de la panne et à réparer l’élément défaillant. Dans un ensemble de réseaux interdépendants, on doit aussi déterminer quels autres services sont touchés, quelles ressources restent disponibles et dans quel ordre les restaurations peuvent se soutenir ou se bloquer mutuellement. L’un des risques les plus difficiles à maîtriser apparaît lorsque la perturbation supprime une partie des moyens nécessaires pour la résoudre.
Cette question n’est pas récente. Dès 2013, l’Agence de l’Union européenne pour la cybersécurité, l’ENISA, recommandait de tester régulièrement les batteries et groupes électrogènes, de coordonner les acteurs de l’électricité et des télécommunications et de préparer les rétablissements conjoints après une panne majeure. Elle soulignait notamment que la résilience aux coupures électriques était généralement moindre dans les réseaux d’accès proches des abonnés que dans les éléments centraux transportant de grands volumes de trafic. [1]
Deux réseaux essentiels, mais des dépendances asymétriques
Les besoins électriques des télécommunications sont permanents, mais ils ne sont pas identiques sur toute la chaîne. Un site radio doit alimenter ses équipements actifs. Un réseau fixe fait intervenir, selon sa technologie et sa conception, des équipements situés dans les locaux techniques, les armoires, les nœuds de raccordement, les centres de données et chez les abonnés. Dans le cas d’une connexion par fibre, une alimentation de secours dans le réseau ne suffit pas à maintenir l’usage du service si la box, le terminal ou l’équipement d’accès du client n’est plus alimenté. La continuité doit donc être appréciée de bout en bout, pour une fonction donnée, et non déduite du seul état d’une antenne ou d’un local technique. [1][2]
Le réseau électrique, pour sa part, comprend des équipements de protection, de conduite et d’automatisation. Certaines opérations utilisent des liaisons de communication pour remonter des mesures, transmettre des consignes ou organiser des manœuvres à distance. Toutefois, une interruption de l’Internet grand public ne signifie pas que ces fonctions sont nécessairement perdues : les réseaux de conduite peuvent utiliser des liaisons dédiées, des chemins diversifiés, des automatismes locaux et des procédures manuelles. Une perte de télécommunication peut ainsi réduire la visibilité ou la souplesse de conduite sans provoquer à elle seule l’effondrement du système électrique. L’effet doit être évalué installation par installation. [2][16]
Il faut aussi regarder au-delà de ce face-à-face. Les opérateurs dépendent des voies d’accès, des entreprises de maintenance, des fournisseurs de matériel, des stocks de carburant et de systèmes d’information parfois externalisés. De nombreux services collectifs dépendent à leur tour du courant et des communications : l’eau et l’assainissement pour certaines fonctions de commande, les transports, les paiements électroniques, la coordination des secours ou l’activité des établissements de santé. La vulnérabilité d’un territoire ne se résume donc ni au nombre de pylônes ni au nombre de kilomètres de lignes électriques. [6][7]
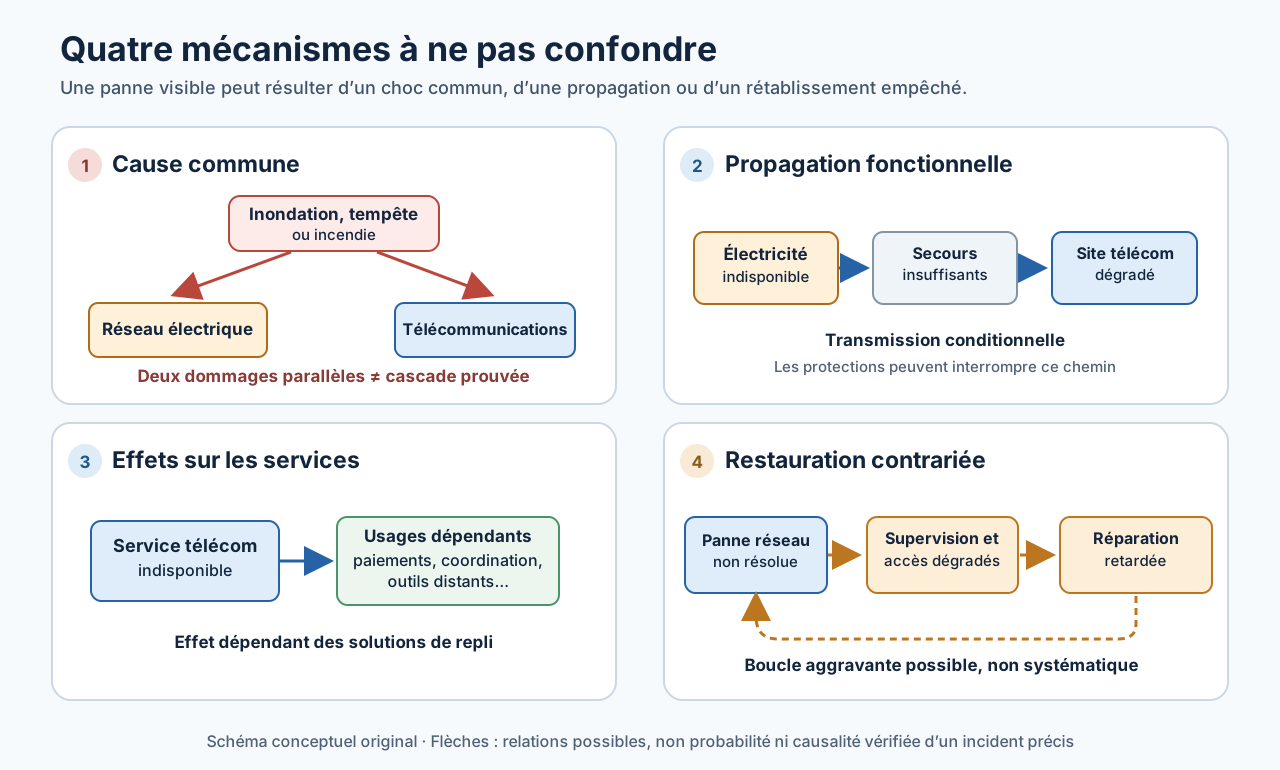
Quatre mécanismes à distinguer pour éviter les faux diagnostics
La dépendance fonctionnelle existe lorsqu’une activité utilise une ressource ou une information produite ailleurs. Les antennes ont besoin d’énergie pour fonctionner ; certaines fonctions de téléconduite utilisent des liaisons de communication. Si l’approvisionnement est interrompu et qu’aucun secours efficace ne prend le relais, la perturbation peut se transmettre du premier réseau au second. Cette propagation n’est pas automatique : elle dépend des protections, des redondances et de la fonction considérée.
La cause commune intervient lorsqu’un même aléa frappe plusieurs installations. Une inondation peut simultanément endommager un poste de transformation, un câble optique et une route. Les interruptions observées ne constituent pas nécessairement une chaîne dans laquelle le poste aurait provoqué la rupture de la fibre. Il s’agit, au départ, d’effets parallèles qui peuvent ensuite interagir. Cette distinction est indispensable pour ne pas rechercher une cause unique là où plusieurs mécanismes se superposent.
La propagation vers d’autres services apparaît lorsque l’interruption touche des usages qui reposent sur les réseaux défaillants. Une panne de connectivité peut perturber des paiements, des outils de coordination ou des services accessibles uniquement à distance. L’ampleur des conséquences dépend des solutions de repli existantes, du nombre d’usagers concernés et du moment où survient la perturbation. Un service « en ligne » peut continuer à fonctionner dans son centre de données tout en devenant inaccessible aux personnes qui en ont besoin.
La dépendance de restauration est souvent la moins visible. Les équipes ont besoin de savoir quels sites sont touchés, d’accéder aux équipements, de communiquer entre elles, de faire venir des pièces ou du carburant et de coordonner plusieurs calendriers d’intervention. Si ces fonctions sont elles-mêmes indisponibles, le temps de réparation peut augmenter. Ce quatrième mécanisme peut produire une boucle de rétroaction aggravante : moins de communications rendent les réparations plus difficiles ; ces réparations retardées prolongent la perte de communications. Une telle boucle est une possibilité à démontrer dans chaque situation, non une loi universelle.
Cette typologie est une grille pédagogique centrée sur le fonctionnement et le rétablissement. Elle ne prétend pas remplacer les classifications scientifiques. Rinaldi, Peerenboom et Kelly proposaient dès 2001 de distinguer notamment les interdépendances physiques, cybernétiques, géographiques et logiques entre infrastructures critiques. [13]
Le temps transforme certaines défaillances en crises prolongées
Une panne a plusieurs temporalités. La première correspond à l’événement initial : chute de tension, rupture de câble, défaillance d’équipement ou erreur de configuration. La deuxième est celle des protections : basculement sur batterie, groupe électrogène, autre liaison ou fonctionnement local. La troisième est celle de l’épuisement ou de la saturation : l’autonomie d’un site diminue, un chemin de secours peut manquer de capacité et les équipes doivent arbitrer entre plusieurs interventions urgentes. La quatrième est celle du rétablissement, qui dépend de la sécurité des accès, des pièces, de l’énergie et de la coordination. Ces processus ne sont pas nécessairement successifs : le diagnostic et les réparations peuvent commencer alors que les secours fonctionnent encore, et certains services peuvent revenir tandis que d’autres restent indisponibles.
Les durées ne peuvent pas être résumées par une valeur unique. Elles varient selon la capacité réelle des batteries, leur vieillissement, la température, la charge alimentée, la disponibilité du carburant, l’état des groupes et le niveau de service que l’on souhaite maintenir. De plus, la reprise de l’électricité ne garantit pas la reprise immédiate de la connectivité : les équipements, les fibres ou les terminaux des usagers peuvent avoir subi d’autres dommages. L’ENISA préconisait déjà de contrôler les moyens de secours en conditions représentatives, y compris avec des groupes électrogènes utilisés à pleine charge. [1]
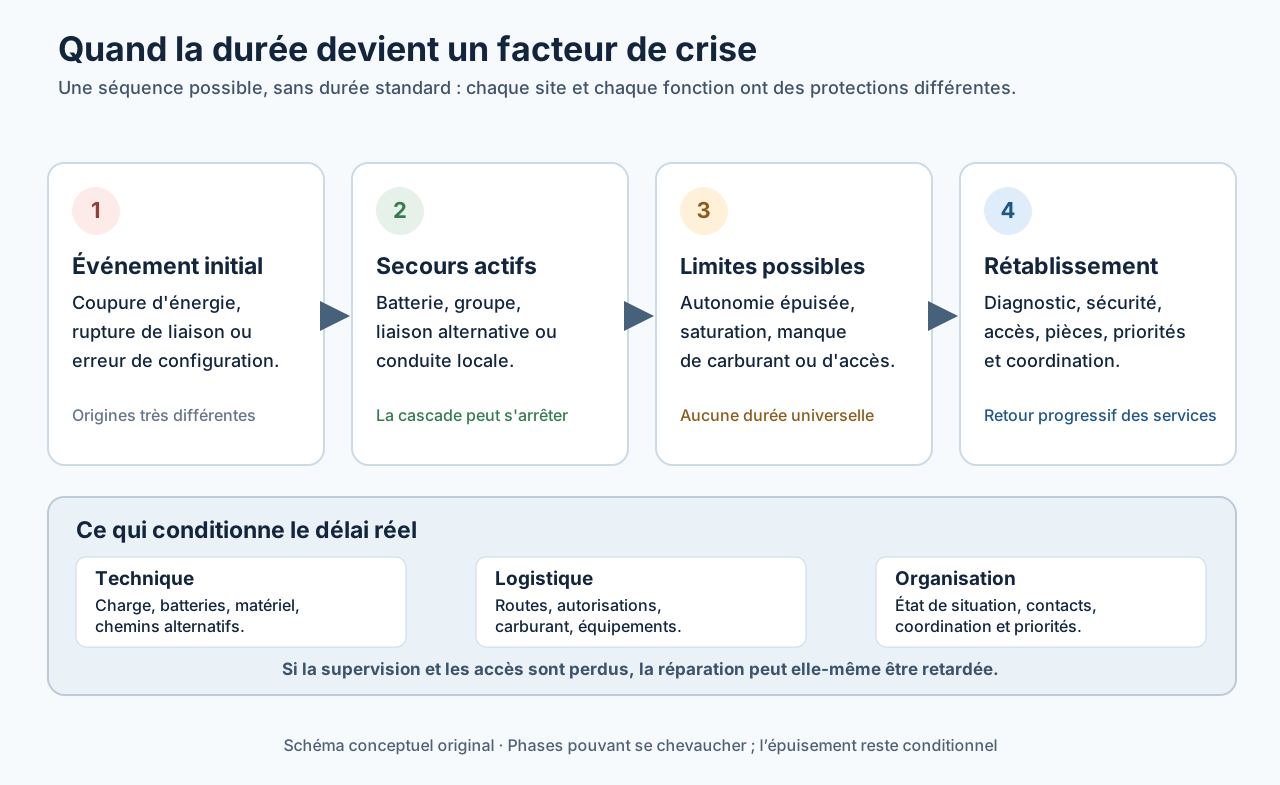
Ce point change la façon de mesurer la résilience. Il ne suffit pas de demander si un site dispose d’un groupe électrogène. Il faut savoir quelles fonctions ce groupe alimente réellement, combien de temps le service attendu a été maintenu lors du dernier essai, dans quelles conditions il a été testé et quelle organisation permettra de le ravitailler si l’événement dure. Deux équipements de secours annoncés comme redondants peuvent, par exemple, devenir indisponibles ensemble s’ils dépendent du même accès routier, d’un même fournisseur ou d’une même installation électrique en amont.
Les alertes sont anciennes ; les retours d’expérience sont désormais nombreux
La vulnérabilité croisée des infrastructures critiques n’a pas été découverte avec les catastrophes récentes. En 1997, une commission présidentielle américaine alertait déjà sur le rôle conjoint de l’électricité, des communications et de l’informatique dans le fonctionnement des infrastructures essentielles. [12] En 1998, la défaillance du satellite Galaxy IV interrompit une très grande part du service de radiomessagerie aux États-Unis, avec des répercussions sur des activités pourtant éloignées du secteur spatial : un cas historique de concentration des dépendances, qui n’était pas une panne électrique. [14] En 2001, les travaux de Rinaldi et de ses collègues proposèrent un cadre d’analyse de ces interdépendances. [13]
Le 14 août 2003, la grande panne électrique du nord-est de l’Amérique du Nord révéla également le rôle des informations, des outils de supervision et de la coordination dans les défaillances en chaîne du système électrique. Le rapport du NERC signala notamment des insuffisances de visibilité de la situation et de communication entre acteurs. Il ne faut pas confondre ces défauts de coordination avec l’affirmation non démontrée que l’Internet public aurait provoqué la panne. [18]
En France, France Stratégie publia en mai 2022 une note sur les risques climatiques, les réseaux et leurs interdépendances. Elle recommandait de renforcer la connaissance partagée des infrastructures, la gouvernance nationale et les démarches territoriales d’adaptation. [7] Le 3 août de la même année, Mikaël Mesnil Duprat publiait une revue de publications sur l’interdépendance des réseaux de télécommunications et d’électricité, en s’appuyant notamment sur les travaux présentés par Andreas Gladisch et Michael Düser à l’OFC 2022. Cette publication constitue un jalon documenté de son travail sur le sujet, sans constituer la première alerte historique. Certains chiffres qu’elle reprenait doivent aujourd’hui être présentés avec les précautions méthodologiques détaillées plus loin. [15][16]
Allemagne, juillet 2021 : une même crue détruit plusieurs voies de secours
Lors des inondations catastrophiques de juillet 2021 en Rhénanie-du-Nord-Westphalie et en Rhénanie-Palatinat, Deutsche Telekom signala, au 19 juillet, environ 130 sites mobiles hors service sur son propre réseau. L’opérateur rapportait des dommages aux câbles, aux équipements de réseau fixe, aux routes et aux ponts, ainsi que des difficultés majeures d’alimentation électrique et d’accès aux installations. Certains tronçons devaient être reconstruits, tandis que des liaisons provisoires étaient installées pour restaurer un service minimal. Ces informations constituent un retour d’expérience d’opérateur sur un périmètre déterminé, non un bilan exhaustif de tous les réseaux allemands. [10]
Cet épisode illustre la superposition de deux phénomènes : un aléa commun endommage différents réseaux, puis la destruction des accès et les besoins matériels compliquent leur reconstruction. Il explique pourquoi les plans de continuité ne peuvent être conçus séparément par chaque gestionnaire d’infrastructure.
France, novembre 2023 : Ciarán et la dépendance à l’alimentation
Dans sa note de mai 2025, l’Arcep indique que, lors de la tempête Ciarán, 90 % des sites indisponibles dans le retour d’expérience présenté l’étaient par manque d’alimentation électrique. Les autres cas évoqués concernaient notamment des antennes désorientées ou des difficultés d’accès. Ce pourcentage ne décrit ni la part de tous les sites français touchés ni la durée d’indisponibilité de l’ensemble des réseaux. Il identifie, pour les sites de ce retour d’expérience, la place déterminante de l’électricité. [2]
Les échanges du webinaire Arcep/DGE du 21 mai 2025 ajoutent une dimension organisationnelle : les acteurs ont rencontré des difficultés pour identifier rapidement les points de livraison électriques concernés, établir des priorités de rétablissement et harmoniser la remontée d’information, notamment pour des sites mutualisés. La disponibilité technique et la capacité à partager un diagnostic fiable sont deux dimensions distinctes de la résilience. [3]
Mayotte, décembre 2024 : quand l’énergie, les routes et la coordination manquent ensemble
Le cyclone Chido a frappé Mayotte le 14 décembre 2024 et a endommagé simultanément de nombreuses infrastructures. Le retour d’expérience présenté lors du webinaire Arcep/DGE du 21 mai 2025 indique une perte initiale de 94 à 98 % des antennes, avec des causes multiples : absence d’alimentation, dommages aux pylônes ou aux équipements et ruptures de liaisons hertziennes. Il rappelle que la reconstruction dépendait aussi des routes, des véhicules, de la sécurité des interventions et du rétablissement de l’énergie. Ces chiffres proviennent d’un support de retour d’expérience consacré à Mayotte et ne doivent pas être extrapolés à d’autres cyclones ou territoires. [3]
Le même support fait état d’un rétablissement progressif des appels d’urgence et de la couverture mobile, tout en notant des difficultés pour identifier les bons interlocuteurs dans les secteurs de l’électricité, du carburant et des routes, pour connaître l’état des sites et pour partager des cartes cohérentes entre organisations. L’Arcep a parallèlement délivré des autorisations temporaires de fréquences pour faciliter le rétablissement et le renforcement des réseaux mobiles : cette mesure fait partie de la réponse, mais elle ne suffit pas à expliquer à elle seule l’évolution du service. [3][19]
Péninsule Ibérique, avril 2025 : la panne électrique déborde sur les communications
Le 28 avril 2025, l’Espagne continentale et le Portugal ont subi une panne électrique de grande ampleur. Le rapport final publié par ENTSO-E en mars 2026 décrit un enchaînement multifactoriel de problèmes de contrôle de la tension, d’oscillations et de déconnexions de moyens de production. Il serait donc trompeur d’attribuer cette panne à une seule technologie ou à une cause politique sans démonstration. [8]
L’incident a également perturbé les services de télécommunications. Dans un avis publié en 2026, le régulateur espagnol CNMC cite précisément cette panne et les inondations d’octobre 2024 parmi les événements ayant mis à l’épreuve la résilience des réseaux. Il y discute la préparation des plans de secours, la continuité des communications d’urgence, l’autonomie énergétique et les obligations de coordination. [9] Cet épisode donne une illustration européenne récente de la différence entre résister pendant les premières minutes d’une panne et maintenir durablement un service pour la population.
Canada, juillet 2022 : perdre les moyens de réparer sa propre panne
L’exemple le plus net d’une boucle de rétablissement ne commence pourtant pas par une coupure électrique. Le 8 juillet 2022, une erreur de configuration du réseau IP de Rogers entraîna au Canada une interruption majeure de services fixes et mobiles, touchant plus de 12 millions de clients. D’après l’évaluation indépendante publiée par le régulateur canadien CRTC, le réseau de gestion utilisé pour accéder à distance aux équipements dépendait lui-même du réseau central défaillant. Des équipes ne pouvaient donc plus administrer certains équipements et ont dû se déplacer physiquement. Leurs communications internes furent également perturbées, ce qui ralentit l’intervention. [11]
Le CRTC rapporte que cette panne a affecté des services comme les appels d’urgence et les paiements électroniques. Surtout, elle montre que la concentration des réseaux, des outils d’administration et des moyens de communication dans un même ensemble technique peut prolonger un incident initial. Ce mécanisme peut exister indépendamment d’une catastrophe naturelle et rappelle que les scénarios à étudier doivent aussi comprendre les erreurs de configuration, les incidents logiciels et les défaillances organisationnelles. [11]
Des chiffres utiles, à condition de respecter leurs périmètres
Les statistiques disponibles confortent l’importance de l’alimentation électrique, mais elles proviennent de dispositifs de déclaration et d’événements différents. Il serait erroné de les additionner ou de les utiliser pour calculer un risque unique applicable à la France.
| Source et période | Résultat | Ce qu’il signifie et ce qu’il ne signifie pas |
|---|---|---|
| FCC, États-Unis, événements de 2020 [4] | Plus de 50 % des indisponibilités de sites cellulaires observées dans les grands séismes, ouragans et tempêtes suivis par le dispositif DIRS étaient liées aux défaillances électriques. | Résultat concernant des événements sélectionnés et les sites déclarés ; pas le pourcentage de toutes les antennes américaines. |
| FCC, États-Unis, déclarations NORS de 2020 [4] | 9 158 rapports de perturbation liés à l’électricité et 63 097 389 clients potentiellement affectés en cumul par rapport ; 4,3 millions de clients potentiellement concernés sur une même journée. | Les clients peuvent être comptés plusieurs fois. Les 4,3 millions ne désignent pas des coupures « supérieures à une journée ». DIRS et NORS sont deux bases distinctes. |
| ENISA, incidents majeurs signalés dans l’Union européenne en 2018 [5] | 15 % des incidents impliquaient une coupure de courant, mais ces incidents représentaient 496 millions d’heures-utilisateurs perdues, soit plus de la moitié de l’impact déclaré cette année-là. | Mesure de l’impact de grands incidents déclarés, pas fréquence de toutes les microcoupures ni taux applicable à 2026. |
| ENISA, incidents significatifs européens de 2024 [6] | 188 incidents ont été transmis par les autorités participantes ; 113 étaient attribués à des défaillances de systèmes, soit environ 60 %. | Rappel important : toutes les interruptions ne sont pas climatiques ou énergétiques. Il ne s’agit pas d’un recensement de toutes les pannes du continent. |
| Arcep, retour d’expérience Ciarán, 2023 [2] | 90 % des sites indisponibles du périmètre présenté étaient privés d’alimentation. | Part des motifs d’indisponibilité dans ce retour d’expérience, non part du parc mobile national. |
Ces données conduisent à une conclusion plus solide qu’un pourcentage spectaculaire : l’électricité est un facteur majeur de certaines interruptions de télécommunications, tandis que l’architecture, les logiciels, les erreurs humaines, les accès et les modes d’exploitation peuvent en modifier fortement les conséquences. Les causes et les mesures de résilience doivent donc être examinées ensemble.
Ce qui rend une redondance réellement indépendante
La résilience ne se mesure pas au nombre de contrats de maintenance, de batteries ou de câbles présentés dans un dossier. Elle dépend de l’absence de points communs de défaillance et de l’adéquation des secours aux fonctions à maintenir. Deux fibres qui parcourent le même fourreau ne constituent pas deux routes physiques indépendantes. Deux opérateurs mobiles peuvent avoir des sites ou des accès communs. Un groupe électrogène peut se trouver hors d’usage en cas d’inondation, manquer de carburant ou ne pas pouvoir être rejoint. Une interface de supervision peut devenir inutilisable lorsque le réseau qui la transporte est lui-même indisponible.
L’organisation compte autant que la technique. La note de l’Arcep rappelle que le secteur repose sur un nombre croissant d’acteurs : opérateurs commerciaux, opérateurs d’infrastructure, propriétaires de sites, entreprises de maintenance et fournisseurs de composants. Elle signale qu’environ 70 % des sites d’antennes en France ne sont plus la pleine propriété des opérateurs de télécommunications. Cette donnée porte sur la propriété ; elle ne signifie pas que 70 % des réseaux sont intégralement sous-traités ni que la mutualisation serait nécessairement défavorable. Elle invite à identifier précisément les responsabilités et les interfaces de crise. [2]
Un risque systémique peut s’aggraver lorsque des acteurs raisonnent chacun dans leur propre périmètre. L’exploitant électrique peut prioriser les clients selon ses critères de sécurité et de continuité ; un opérateur mobile peut prioriser les sites qui couvrent le plus de personnes ; une collectivité peut chercher à rouvrir une route desservant un établissement de santé. Ces choix sont tous défendables individuellement, mais ils peuvent entrer en concurrence s’ils reposent sur des cartes, des délais ou des informations incompatibles. C’est l’une des raisons pour lesquelles France Stratégie appelle à des approches intersectorielles et territoriales. [7]
Passer des plans de secours aux essais de continuité
Pour un territoire ou un exploitant, la bonne question n’est pas seulement : « Avons-nous prévu une alimentation de secours ? » Elle devient : « Quel service prioritaire pourra réellement être rendu, pendant combien de temps, dans quel état dégradé et avec quels moyens de rétablissement ? » Cette reformulation oblige à préciser les bénéficiaires, les dépendances et les preuves de fonctionnement.
Coupure du poste alimentant un site mobile
- Propagation ou prolongation possible
- Les batteries ou le groupe peuvent maintenir le service, puis s’épuiser ou échouer si l’intervention tarde.
- Preuve à demander
- Schéma électrique réel, essais en charge, relevés d’autonomie, entretien et procédure de ravitaillement.
Perte de la liaison de téléconduite d’une installation électrique
- Propagation ou prolongation possible
- Des fonctions distantes peuvent être dégradées, sans que toutes les protections locales disparaissent.
- Preuve à demander
- Fonctions dépendantes, canaux indépendants, conduite locale et consignes vérifiées.
Inondation d’une zone regroupant énergie, fibre et route
- Propagation ou prolongation possible
- Des dommages parallèles peuvent se combiner avec des retards d’accès et de réparation.
- Preuve à demander
- Tracés superposés, zones exposées, accès de secours, autorisations, stocks et sécurité des interventions.
Défaillance du réseau utilisé pour administrer le réseau lui-même
- Propagation ou prolongation possible
- Les équipes peuvent perdre les journaux, la supervision et la possibilité d’intervenir à distance.
- Preuve à demander
- Accès d’administration hors bande réellement indépendant, essais de connexion et procédure de retour à une configuration stable.
Deux liaisons déclarées redondantes
- Propagation ou prolongation possible
- Les deux peuvent être interrompues si elles partagent un nœud, un fourreau ou un fournisseur amont.
- Preuve à demander
- Diversité physique documentée, analyse des points communs et basculement testé sous charge.
Panne simultanée d’électricité et d’une route d’accès
- Propagation ou prolongation possible
- L’arrivée des techniciens, du carburant ou des moyens mobiles peut être retardée.
- Preuve à demander
- Accord de crise avec les gestionnaires de voirie, itinéraire alternatif, logistique et contacts hors réseau.
Après chaque exercice, le retour d’expérience doit conserver des mesures comparables : heure de détection, délai de diagnostic, délai de mobilisation, temps pendant lequel une fonction prioritaire reste disponible, dégradations acceptées, obstacles rencontrés et durée de remise en service. Le rapport ENISA de 2013 préconise précisément des vérifications périodiques et des exercices conjoints, ainsi que des accords d’entraide et un partage des informations sur le rétablissement. [1]
Pour hiérarchiser les risques sans produire une fausse précision, le diagnostic peut suivre six questions : quel aléa initial est plausible sur ce territoire ; quelles installations peuvent être touchées simultanément ; quelles fonctions dépendent réellement des équipements concernés ; quels secours ont été testés ; quels services essentiels subiraient une dégradation et après quel délai ; quels obstacles empêcheraient la remise en service ? Les réponses doivent distinguer l’observé, l’estimé et l’inconnu. Cette approche ne remplace pas une étude de sûreté quantitative lorsque des données fiables existent, mais elle permet d’identifier des dépendances qui resteraient invisibles dans des plans de continuité séparés.
Qui doit payer la continuité dont dépendent tous les autres ?
Renforcer une infrastructure a un coût direct, supporté par l’exploitant ou le propriétaire. Pourtant, les bénéfices d’un service maintenu pendant une crise dépassent souvent le périmètre de celui qui finance les batteries, les groupes, les sites de secours ou les raccordements. Des communications préservées peuvent favoriser la coordination des secours, l’activité économique, les soins et la circulation de l’information. À l’inverse, une solution optimisée pour un acteur peut déplacer des coûts ou des risques vers d’autres organisations.
Il serait ni réaliste ni souhaitable d’exiger que chaque équipement fonctionne indéfiniment sans réseau électrique. La décision publique et privée consiste plutôt à définir les fonctions collectivement prioritaires, le niveau de continuité attendu, les pertes acceptables, les responsabilités de financement et les conditions de mutualisation. L’ENISA recommandait dès 2013 une analyse coûts-bénéfices intégrant les coûts et avantages pour la société, et pas seulement pour chaque fournisseur pris séparément. [1]
En France, le cadre rappelé par l’Arcep prévoit notamment que les préfets de territoires exposés à certains risques naturels puissent demander aux opérateurs des diagnostics de vulnérabilité et des programmes d’investissements prioritaires pour la résilience des services essentiels à la population. L’application concrète, les informations sensibles et les responsabilités doivent être examinées avec les acteurs compétents. [2][3] En Espagne, la CNMC soulignait en 2026 la nécessité d’articuler les obligations de continuité avec les cadres de cybersécurité et de protection des infrastructures critiques, en tenant compte des coûts et des besoins particuliers des territoires ruraux. [9]
La mutualisation, les liaisons alternatives, les solutions satellitaires et les accords d’itinérance peuvent faire partie des réponses. Ils ne doivent cependant pas devenir de nouvelles dépendances invisibles : leur alimentation, leurs capacités, les terminaux nécessaires, leurs autorisations d’usage et leurs limites doivent eux aussi être évalués. Les moyens satellitaires employés à titre provisoire lors de la tempête Alex montrent l’intérêt des voies de secours, sans établir qu’elles seraient universellement disponibles ou adaptées à tous les sites. [2]
Ce que révèle ce cas sur les risques systémiques
L’interdépendance de l’électricité, des télécommunications et de la logistique offre un exemple accessible des risques systémiques. Un événement local peut déborder du secteur où il apparaît, parce que plusieurs infrastructures partagent des ressources, des lieux, des organisations ou des dispositifs de décision. Certaines perturbations s’arrêtent grâce aux protections ; d’autres traversent plusieurs services, ou deviennent plus difficiles à résoudre du fait de la perte des moyens de restauration. Leur gravité dépend autant des relations entre réseaux que de la défaillance initiale.
Il faut néanmoins conserver une distinction conceptuelle. Une panne en cascade n’est pas, à elle seule, une polycrise mondiale. Pour employer cette dernière notion, il faudrait caractériser des crises constituées, leurs interactions, leurs échelles, leurs mécanismes d’amplification et leurs conséquences émergentes. L’intérêt de ce cas est précisément de montrer, à une échelle observable, pourquoi un diagnostic centré sur des objets isolés peut manquer l’essentiel : les liens, les temporalités et les moyens de réaction.
La question décisive n’est donc pas seulement de savoir combien de temps une infrastructure résistera avant de s’arrêter. Elle est aussi de déterminer si les réseaux dont nous dépendons nous laisseront encore les moyens de les réparer lorsque plusieurs d’entre eux seront simultanément dégradés.
Méthode, périmètres et références
Cet essai mobilise des publications institutionnelles, des rapports de régulateurs, des travaux scientifiques et des retours d’expérience d’opérateurs. Chaque source éclaire un périmètre différent : événement précis, incidents soumis à déclaration, fonctionnement d’un opérateur ou cadre conceptuel. Les scénarios pédagogiques et les schémas proposés présentent des mécanismes possibles, non des prévisions chiffrées. Les chiffres issus de DIRS, de NORS, de l’ENISA, de l’Arcep et des retours d’opérateurs ne doivent pas être additionnés.